

Dataveiligheid en 3D-scanners: bepaalt het land van herkomst hoe veilig uw data is?
Chinese, Europese of Amerikaanse technologie: wat zijn de feiten, welke risico's bestaan er werkelijk en hoe houdt u zelf controle over uw scandata?
De markt voor 3D-laserscanners ontwikkelt zich razendsnel. Nieuwe technologieën zoals SLAM, LiDAR, kunstmatige intelligentie en Gaussian Splatting maken het mogelijk om steeds sneller en nauwkeuriger complete omgevingen digitaal vast te leggen.
Tegelijkertijd groeit de aandacht voor cybersecurity en datasoevereiniteit. Zeker bij overheden, netbeheerders, ingenieursbureaus en organisaties die werken met kritieke infrastructuur.
Daarbij komt regelmatig een vraag naar voren: is technologie uit bijvoorbeeld China of de Verenigde Staten wel veilig?
Een begrijpelijke vraag, maar de herkomst van een product vertelt slechts een deel van het verhaal. Om dataveiligheid objectief te beoordelen, moeten we vooral kijken naar de technologie, de softwarearchitectuur, de gegevensstromen en de controle die een gebruiker zelf heeft.
1. Een Chinees product is niet automatisch een veiligheidsrisico
China behoort tot de belangrijkste technologielanden ter wereld. Chinese bedrijven zijn zeer actief in onder andere LiDAR, robotica, drones, kunstmatige intelligentie en geavanceerde sensortechnologie.
Tegelijkertijd gebruiken Europese en Amerikaanse technologiebedrijven wereldwijd geproduceerde componenten. Een product met een Europees merk kan bijvoorbeeld elektronische onderdelen, accu's of beeldsensoren uit Azië bevatten.
Dat is op zichzelf geen aanwijzing voor een beveiligingsprobleem.
Andersom betekent een Europees of Amerikaans merk evenmin dat de technologie automatisch veilig is.
Het is daarom belangrijk onderscheid te maken tussen:
-
Het land waar een product wordt ontwikkeld.
-
De herkomst van elektronische componenten.
-
De locatie waar gegevens worden opgeslagen en verwerkt.
-
De toegang die een fabrikant eventueel tot apparatuur of data heeft.
-
De wet- en regelgeving waaraan een fabrikant onderworpen is.
Vooral de laatste drie punten zijn belangrijk bij een cybersecuritybeoordeling.

2. Waar zitten de werkelijke risico's bij 3D-scanners?
Een moderne 3D-laserscanner verzamelt grote hoeveelheden ruimtelijke informatie. Bij gebouwen, industriële installaties en infrastructurele objecten kan deze informatie vertrouwelijk of beveiligingsgevoelig zijn.
De belangrijkste risico's ontstaan onder andere wanneer:
Data automatisch naar externe servers wordt verzonden. Bijvoorbeeld voor verwerking, synchronisatie of opslag in een cloudomgeving.
Software afhankelijk is van externe licentieservers. Hierdoor kunnen internetverbindingen nodig zijn of kan een externe storing de beschikbaarheid beïnvloeden.
Firmware en software onvoldoende worden gecontroleerd. Kwetsbaarheden kunnen ontstaan door verouderde software, onveilige updates of onvoldoende beveiligde toegang.
Onvoldoende inzicht bestaat in de toeleveringsketen. Ook externe softwarebibliotheken en hardwarecomponenten kunnen kwetsbaarheden bevatten.
Deze risico's zijn niet exclusief verbonden aan Chinese of Amerikaanse technologie. Ze kunnen voorkomen bij apparatuur van fabrikanten uit ieder land.
3. Lokaal en offline werken: hoe werkt dat?
Een belangrijke manier om risico's te beperken is het toepassen van een volledig lokale workflow.
Daarbij wordt scandata opgeslagen en verwerkt op computers of servers die onder beheer staan van de organisatie zelf.
Een dergelijke omgeving kan als volgt functioneren:
-
De scanner legt de omgeving vast.
-
De meetgegevens worden lokaal overgedragen.
-
De verwerking vindt plaats op een eigen werkstation of server.
-
Softwarelicenties worden offline of via een interne licentieserver gevalideerd.
-
De resultaten blijven binnen de eigen IT-infrastructuur.
Wanneer een omgeving daadwerkelijk van externe netwerken is geïsoleerd, kunnen gegevens niet via een reguliere internetverbinding worden doorgestuurd.
Dit wordt ook wel een air-gapped omgeving genoemd.
Belangrijk: offline werken beperkt het risico op externe datatransmissie aanzienlijk, maar beschermt niet automatisch tegen alle cyberdreigingen. Ook verwisselbare opslagmedia, software-installaties, firmware en interne gebruikersrechten verdienen aandacht.

4. Praktijkvoorbeeld: hoe XGRIDS offline verwerking mogelijk maakt
De Chinese fabrikant XGRIDS ontwikkelt mobiele LiDAR-scanners en software voor het verwerken van puntenwolken en 3D Gaussian Splatting.
Bij de beoordeling van deze technologie door organisaties met hoge eisen aan dataveiligheid is uitgebreid gekeken naar de mogelijkheden voor offline gebruik.
XGRIDS ondersteunt onder andere:
Lokale verwerking met LixelStudio
Scandata kan op een eigen Windows-werkstation worden verwerkt. De software ondersteunt offline activering, waarbij een licentiebestand lokaal wordt geïmporteerd.
Interne licentievalidatie met CodeMeter
Voor ondersteunde Linux-verwerkingsomgevingen kan een CodeMeter-licentieserver volledig binnen de eigen infrastructuur worden geplaatst.
Geen verplichte externe licentiecontrole tijdens gebruik
Bij deze offline configuratie hoeven de verwerkingssystemen voor licentievalidatie geen verbinding te maken met externe servers van XGRIDS.
Verwerking op eigen servers
Afhankelijk van de licentieconfiguratie kunnen meerdere verwerkingscontainers en GPU-systemen gebruikmaken van een interne licentieserver.
Deze mogelijkheden zijn door XGRIDS technisch gedocumenteerd. Dat maakt het mogelijk om de software in te passen in IT-omgevingen waarin externe verbindingen strikt worden beperkt.
De exacte mogelijkheden zijn afhankelijk van de gebruikte softwareversie, licentie en configuratie.
5. Vergelijking: welke beveiligingskenmerken zijn belangrijk?
Bij de selectie van een professionele 3D-scanner is een vergelijking op basis van aantoonbare technische eigenschappen nuttiger dan een vergelijking uitsluitend op basis van herkomst.
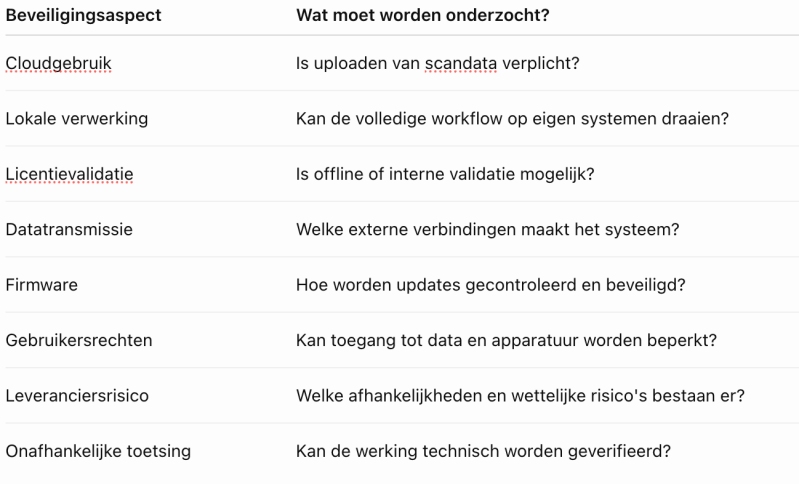
Deze criteria kunnen worden toegepast op fabrikanten zoals XGRIDS, FARO, Leica Geosystems, NavVis, Trimble en Zoller + Fröhlich.
Niet iedere fabrikant biedt dezelfde functionaliteit. Ook kunnen beveiligingsmogelijkheden verschillen per model, softwarepakket of licentievorm. Het kan dus zomaar zijn dat een leverancier uit Europa wel cloudprocessing aanbiedt en dan ben je dus alsnog kwetsbaar.
Een eerlijke vergelijking vereist daarom beoordeling per systeem en configuratie.

6. Veelvoorkomende misverstanden over dataveiligheid
Misverstand: Chinese scanners sturen automatisch gegevens naar China.
Dat kan niet worden geconcludeerd op basis van de herkomst van een fabrikant. Of gegevens worden verzonden, hangt af van de gebruikte software, netwerkverbindingen en configuratie. Dit kan met netwerkmonitoring worden onderzocht.
Misverstand: Europese apparatuur is per definitie veiliger.
Ook Europese apparatuur kan kwetsbaarheden, externe cloudafhankelijkheden of onveilige software bevatten. De daadwerkelijke beveiliging moet worden aangetoond.
Misverstand: offline software heeft altijd een internetverbinding nodig voor licenties.
Verschillende softwareleveranciers ondersteunen offline activering of interne licentieservers. XGRIDS is daar een concreet voorbeeld van.
Misverstand: wanneer data lokaal staat, is alles veilig.
Lokale opslag is een belangrijke beveiligingsmaatregel, maar geen volledige garantie. Toegangsbeheer, versleuteling, updates, back-ups en fysieke beveiliging blijven noodzakelijk.
7. Geopolitieke risico's mogen niet worden genegeerd
Naast technische beveiliging bestaat er ook een geopolitieke dimensie.
Wetgeving, internationale spanningen, exportbeperkingen en afhankelijkheden van buitenlandse leveranciers kunnen relevant zijn bij de aanschaf van technologie.
Dat geldt niet uitsluitend voor China of Amerika.
Voor organisaties die werken met kritieke infrastructuur kan de herkomst van een leverancier daarom onderdeel zijn van een bredere risicoanalyse.
Het Nederlandse Nationaal Cyber Security Centrum adviseert organisaties om risico's in hun toeleveringsketen structureel te beoordelen.
De juiste conclusie is dus niet dat herkomst irrelevant is, maar dat herkomst alléén onvoldoende informatie biedt om een product veilig of onveilig te noemen.

8. Innovatie en cybersecurity kunnen uitstekend samengaan
De ontwikkeling van mobiele 3D-scanners laat zien hoe snel technologische innovatie wereldwijd plaatsvindt.
Nieuwe systemen combineren LiDAR, SLAM, RTK en geavanceerde beeldverwerking in steeds compactere apparatuur.
Daarmee ontstaan mogelijkheden voor de bouw, industrie, landmeetkunde, infrastructuur en het beheer van gebouwen.
Innovatie en cybersecurity hoeven elkaar niet in de weg te staan.
Sterker nog: de mogelijkheid om data lokaal te verwerken, zelf opslaglocaties te bepalen en externe verbindingen te beperken, kan juist een belangrijke reden zijn om voor moderne technologie te kiezen.
Conclusie: beoordeel technologie op feiten, niet op aannames
Of een 3D-scanner uit China, Duitsland, Zwitserland of de Verenigde Staten komt, zegt op zichzelf onvoldoende over de veiligheid ervan.
Een goede beoordeling kijkt naar technische beveiliging, gegevensstromen, softwareafhankelijkheden, leveranciersrisico's en de mogelijkheid om de werking onafhankelijk te controleren.
Niet de vlag op de verpakking, maar de aantoonbare controle over apparatuur, software en data moet centraal staan.
Bij Geocentrum vinden we dat organisaties technologie moeten kunnen beoordelen op basis van feiten. Daarom kijken we niet alleen naar nauwkeurigheid, prestaties en gebruiksgemak, maar ook naar het bedrijf achter de technologie, lokale verwerking, offline functionaliteit en de beveiliging van scanworkflows.
Zo kunnen organisaties profiteren van internationale innovatie, zonder concessies te doen aan hun eigen beveiligingseisen.
Geocentrum – specialist in professionele 3D-scantechnologie en digitale meetoplossingen.
Bronnen: De belangrijkste technische claims zijn te verifiëren in de officiële XGRIDS-documentatie over offline activering en de CodeMeter-documentatie over interne licentieservers. De risicobenadering sluit aan bij de richtlijnen van het RDI over beveiliging van de toeleveringsketen en NIST over cybersecurity van verbonden apparaten.